繰り返される個人情報の流出、なぜ事前に防ぐことができないのでしょうか?

現代社会において個人情報はまさに「自分自身」です。オンラインショッピング、金融取引、保険契約など、日常のほぼすべての領域で、私たちは企業に大切な個人情報を提供しています。
たった一度の個人情報流出だけでも、企業は信頼の低下、法的責任、金銭的損失という三重苦を経験することになります。しかし、最近になってハッキング事故が相次いで発生しています。これは、企業の個人情報保護レベルがまだ十分ではないことを意味します。
それでは、繰り返される個人情報流出事故を防ぐために、以下の3つの質問に対する答えを一緒に考えてみましょう。
個人情報流出事故が繰り返される理由は何でしょうか?
現在のセキュリティ体系の最大の課題は何でしょうか?
個人情報流出を防ぐために、企業ができる最も積極的な対応策は何でしょうか?
今回の記事では、最近発生した個人情報流出事案に基づき、流出の根本的な原因を分析し、企業が実践できる具体的なセキュリティ強化方法をまとめてみました。
最近の個人情報侵害事例
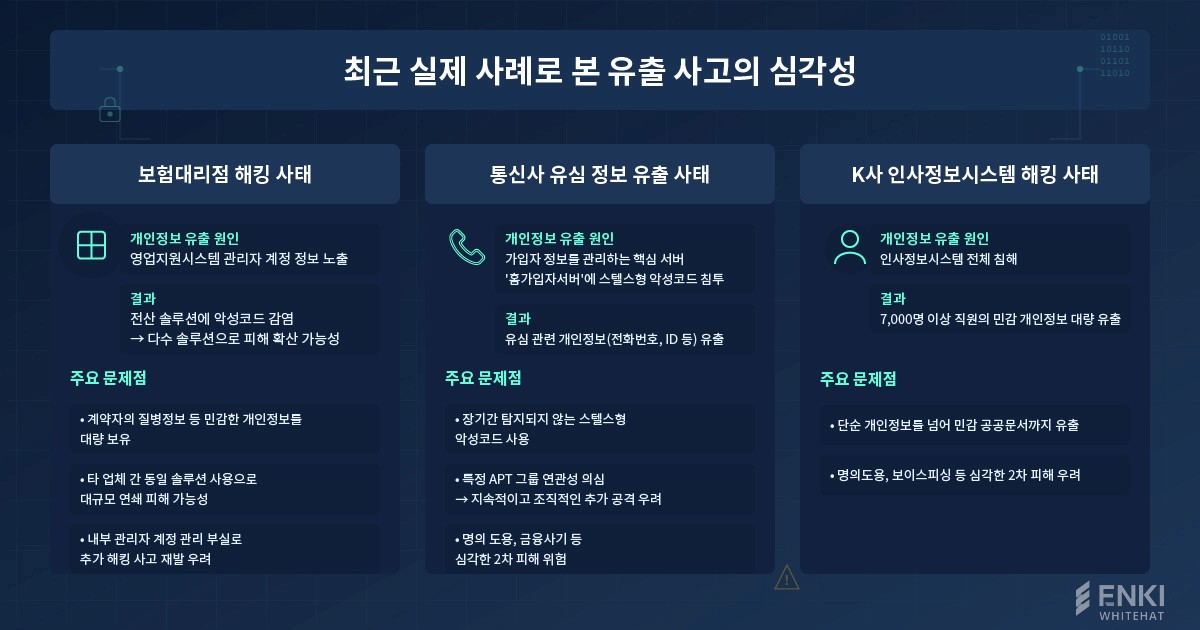
■ 保険代理店ハッキング事態
個人情報流出の原因: 営業支援システム管理者アカウント情報の露出
結果: 電算ソリューションへのマルウェア感染 → 多数のソリューションへ被害が拡大する可能性
問題点:
契約者の疾病情報などの敏感な個人情報を大量に保有
他社間で同一ソリューションを使用していることによる、大規模な連鎖被害発生の可能性
内部管理者アカウントの管理不備による、追加のハッキング事故再発の懸念
■ 通信キャリアのUSIM情報流出事態
個人情報流出の原因: 加入者情報を管理する中核サーバー「ホーム加入者サーバー(HSS)」にステルス型マルウェア(BPFDoor)が浸透
結果: USIMに関する個人情報(電話番号、固有識別番号など)の流出の痕跡
問題点:
長期間検知されないステルス型マルウェアの使用
特定のAPTグループとの関連性の疑い → 持続的かつ組織的な追加攻撃の懸念
名義盗用、金融詐欺などの深刻な二次被害の危険
■ K社人事情報システムハッキング事態
個人情報流出の原因: 人事情報システム全体の侵害
結果: 7,000人以上の従業員の機微な個人情報の大量流出
暗号化された基本情報(名前、生年月日、住民登録番号の後ろの桁、メールアドレス、パスワード、住所、口座番号、電話番号など) + 暗号化されていない従業員の写真、身分証明書のコピー、通帳のコピー、労働契約書、給与情報、署名情報、家族関係証明書、住民票、婚姻関係証明書などの露出
問題点:
単純な個人情報を超え、機密性の高い公的文書まで流出
名義盗用、ボイスフィッシングなどの深刻な二次被害の懸念
このように、最近発生したハッキング事故は、単なる個人の不便を超えて、深刻な社会的・経済的被害を引き起こしています。特に通信キャリアのように機微な情報を扱う機関や、複数のシステムと連結されたサービスの場合、たった一つの脆弱性によって企業全体のセキュリティに大きな被害をもたらす可能性があります。
個人情報漏洩の主な4つの原因
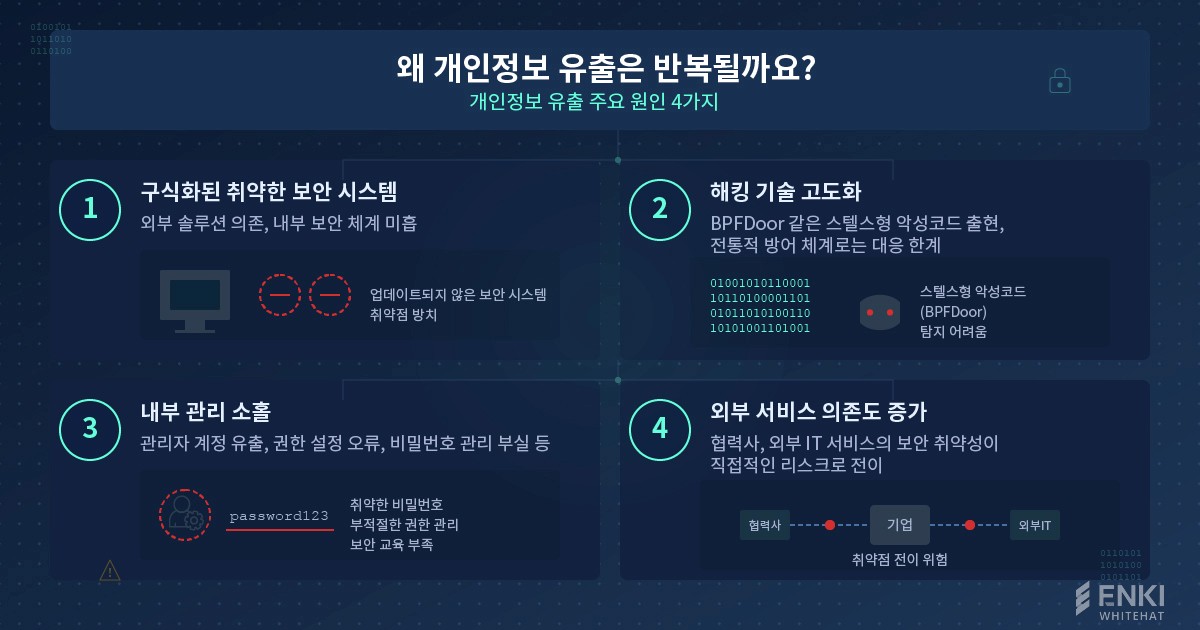
絶えず発生する個人情報漏洩事故の背景には、以下のような根本的な問題があります。
1. 老朽化した脆弱なセキュリティシステム
: 外部ソリューションへの依存、内部セキュリティ体制の不十分さ
多くの企業が外部プログラムに過度に依存しており、内部セキュリティ体制の構築に消極的であるケースが多々見られます。特に小規模企業の場合、専門的なセキュリティ人材の不足や予算の問題により、基本的なセキュリティ対策すら十分に講じられていないのが現状です。
2. ハッキング技術の高度化
: BPFDoorのようなステルス型マルウェアの出現、従来の防御体系では対応に限界
長期間検出が難しく、隠密に作動する高性能なマルウェアの登場は、従来の防御体系だけではもはや安全を保証できないことを意味しています。攻撃者は絶えず新しい脆弱性を見つけ出し、知的な攻撃手法を開発して防御網を突破しようとしています。
3. 内部管理の怠慢
: 管理者アカウントの流出、権限設定のエラー、不適切なパスワード管理など
管理者アカウント情報の流出、不適切な権限設定、ずさんなパスワード管理などの内部管理の怠慢は、いつでも重大なセキュリティ事故につながる危険因子です。どれほど優れたセキュリティシステムを構築しても、ユーザーのセキュリティ意識の低さはシステム全体の最大の脆弱性になり得ます。
4. 外部サービスへの依存度の増加
: 協力会社や外部ITサービスのセキュリティ脆弱性が直接的なリスクへと転移
コスト削減などを目的に外部ITサービスへの依存度が高まるにつれ、接続されたシステム全体のセキュリティリスクも増加します。一つの協力会社のセキュリティ脆弱性が、自社のシステムはもちろん、多くの顧客に連鎖的な被害をもたらす可能性があることを心に留めておく必要があります。
このように多様な原因が繰り返される個人情報漏洩事故につながっているにもかかわらず、多くの企業はいまだに事故発生後の「事後対応」だけに集中する傾向があります。しかし、侵害事故が多発している現時点で必要なのは、事故が起こる前にリスクを予測し遮断する先制的セキュリティ戦略です。
個人情報漏洩を防ぐための5つの必須戦略
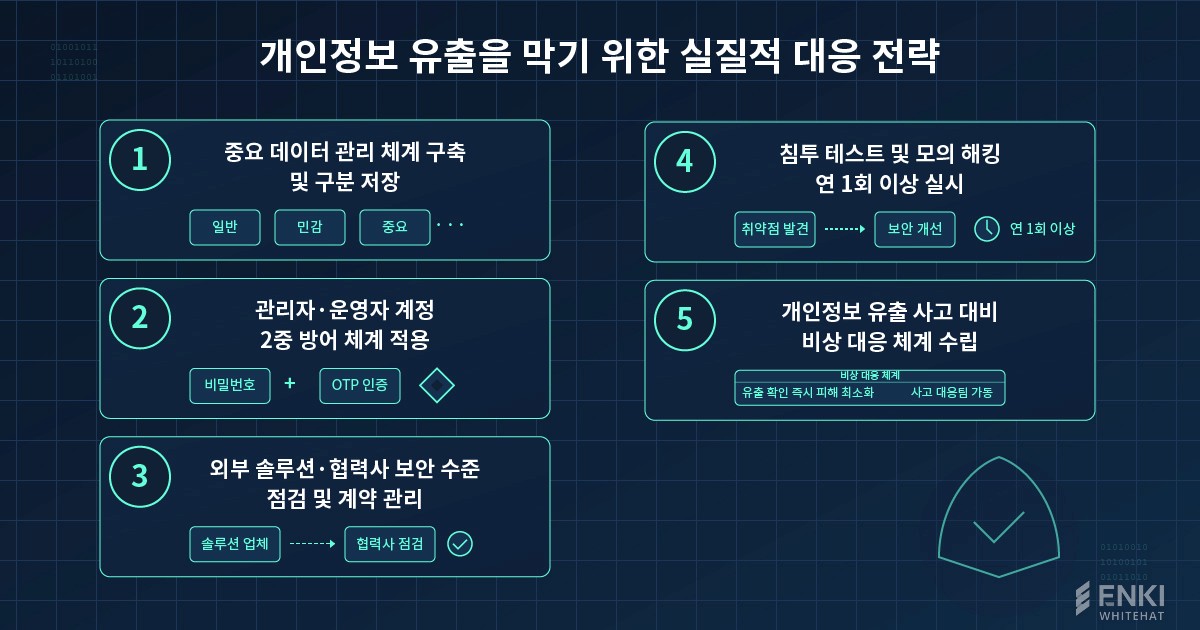
1. 重要データの管理体系構築および区分保存
顧客の個人情報、金融情報などの機密データを別サーバーで分離保存
業務システムと個人情報DBを物理的に分離し、閲覧履歴の記録を必須化
重要度レベルに応じて保存場所とアクセス権限を二重管理
2. 管理者・運営者アカウントの2重防御体系の適用
管理者アカウントすべてにMFA(多要素認証)を適用
共有アカウントの使用を禁止し、固有IDごとに接続履歴を記録
サーバーへの接続は、VPNを介した社内ネットワーク接続のみに制限
3. 外部ソリューション・協力会社のセキュリティレベル検証および契約管理
外部ソリューションの使用時、年1回以上のセキュリティ点検およびレポートの提出
契約書にセキュリティレベルを明記し、損害賠償責任条項を挿入
協力会社とのAPI連携時、データ送信を最小化
4. 侵入テストおよび模擬ハッキングを年1回以上実施
Webサーバー、DBサーバー、VPN、クラウドに至るまで、ホワイトハッカーによる侵入テストを実施
発見された脆弱性は即座に改善した後、再検証(Validation Test)まで完了
5. 個人情報漏洩事故に備えた緊急対応体系の樹立
事故発生時、24時間以内にKISA(韓国インターネット振興院)へ申告する体系を整備
被害顧客への通知、および広報チーム・法務チームの対応シナリオの事前準備
事故シナリオ別の対応プロトコル(5件以下 vs 大量漏洩)の文書化
上記のような基本必須セキュリティ戦略に基づき、企業は全般的なセキュリティ体系を体系的に構築する必要があります。
この中で特に注目すべき戦略は、攻撃者の観点からシステムを点検する「模擬ハッキング(Penetration Test)」です。模擬ハッキングは単なる点検ではなく、ホワイトハッカーが実際の侵入シナリオに基づいてセキュリティ脆弱性を特定するプロセスであり、既存の防御体系では発見しにくい隠れた脅威要因まで事前に把握できる効果的な方法です。
個人情報流出事故の予防法
ホワイトハッカーの模擬ハッキング

ホワイトハッカーとは?
攻撃者の視点で個人情報が流出する可能性のある箇所を見つけ出す専門家
ホワイトハッカーとは、悪意のある目的ではなく、システムの脆弱性を事前に発見・分析し、セキュリティ強化を支援する「倫理的ハッカー」を意味します。攻撃者の視点からシステムを深く点検し、ペネトレーションテスト(侵入テスト)のような実質的な模擬攻撃を通じて、隠れた危険要因を見つけ出します。
ホワイトハッカーの役割
外部プログラム連携システムの深いセキュリティ点検: GAハッキングの事例のように、外部プログラムと接続された複雑なシステムの場合、単純なセキュリティ点検では発見が難しい脆弱性まで、ホワイトハッカーの専門的な分析を通じて見つけ出すことができます。
高度化されたAPT攻撃に対する効果的な対応: 通信会社のSIM情報の流出に使用されたBPFDoorのような持続的標的型攻撃(APT)は、一般的なセキュリティシステムでは検知や対応が困難です。ホワイトハッカーは、このような最新の攻撃トレンドを理解し、それに応じた専門的な検知および対応戦略を提示することができます。
ホワイトハッカーが提供する3つの核心価値
個人情報が流出する可能性のある箇所を中心とした、深いペネトレーションテスト(侵入テスト)の実施
最新の攻撃トレンド(AIハッキング、ステルス型APTなど)に関する知識による専門的な対応が可能
長年のプロジェクトノウハウを活用し、企業別のカスタマイズされたリスク遮断および対応戦略を提示
要約
記事の導入部で整理した3つの質問に対する回答をまとめてみます。
1. 個人情報の漏洩事故が繰り返される理由は何でしょうか?
→ 旧式のセキュリティ体系や内部管理の怠慢などが未だに解決されていない一方で、ハッキング技術は絶えず高度化しているためです。
2. 現在のセキュリティ体系の最大の課題は何でしょうか?
→ 事故が発生した後の対応だけに集中し、先制的に脅威を予測して遮断するセキュリティ戦略が不足しているためです。
3. 個人情報漏洩を防ぐために、企業ができる最も積極的な対応方法は何でしょうか?
→ 最新の脅威に合わせた模擬ハッキングとホワイトハッカーによる点検を通じて、事前に脆弱性を発見し、対応戦略を準備する必要があります。
企業が保有する顧客の個人情報は、単なるデータではなく、守るべき貴重な資産です。予防に投資する費用は、将来発生する可能性のある莫大な損失を防ぎます。今すぐ着手できる模擬ハッキングプロジェクトを通じて、貴社の情報資産を安全に保護してください。

参考資料
https://m.boannews.com/html/detail.html?idx=137004
https://n.news.naver.com/mnews/article/008/0005186545?sid=101
https://www.boannews.com/media/view.asp?idx=137021&kind=&sub_kind=
https://www.boannews.com/media/view.asp?idx=137017&kind=&sub_kind=
https://www.smarttoday.co.kr/news/articleView.html?idxno=79339
人気の記事


関連記事


" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)